
TYPO3 v14 Backend-Zugriff, Benutzerrollen & Berechtigungen: Vollständiger Admin-Leitfaden (2026)
Security

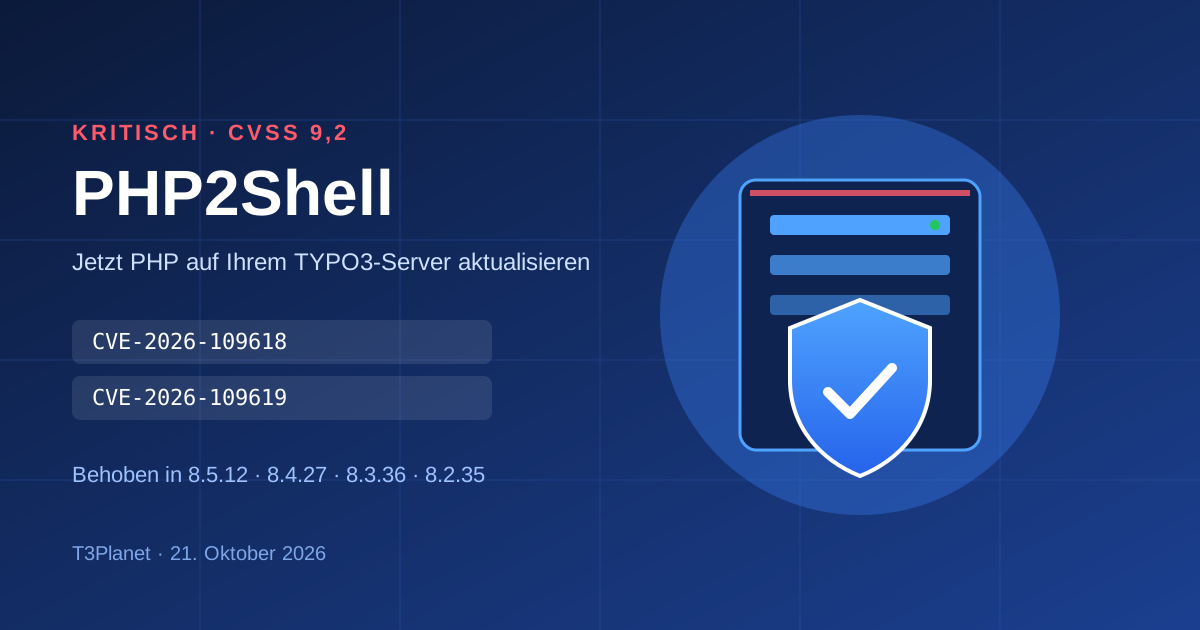
Kurz gesagt: Am 21. Oktober 2026 hat das PHP-Projekt PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Diese Versionen schließen zwei kritische Lücken, CVE-2026-109618 und CVE-2026-109619 (CVSS 9,2), über die Angreifer ohne Anmeldung Code auf einem Server ausführen können. Jede TYPO3-Website läuft auf PHP und ist damit betroffen, bis ihr Server eine gepatchte PHP-Version nutzt. Ein TYPO3-Update allein hilft nicht: Aktualisieren Sie heute PHP oder lassen Sie es kostenlos von uns prüfen.
JETZT HANDELN
Sie wissen nicht, welche PHP-Version Ihre TYPO3-Website nutzt? Wir prüfen es kostenlos und senden Ihnen einen schriftlichen Plan für die nächsten Schritte.
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in PHP selbst, CVE-2026-109618 und CVE-2026-109619. Unter bestimmten Bedingungen kann ein Angreifer damit ohne Anmeldung eigenen Code auf einem Webserver ausführen. Behoben wurden sie am 21. Oktober 2026 in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Die Lücken liegen in Teilen von PHP, die fast jede Anfrage durchläuft: Speicherverwaltung und Fehlerbehandlung. Deshalb betreffen sie jede PHP-Anwendung und nicht nur ein CMS.
| CVE | Name | Was passiert |
|---|---|---|
| CVE-2026-109618 | Remote-Code-Ausführung durch Out-of-Memory-Korruption | Erreicht eine Anfrage das memory_limit im falschen Moment, bleiben halb aufgebaute interne Daten zurück, die PHP später als gültig behandelt. Mit Apache und mod_php funktioniert das mit Standardeinstellungen, bevor überhaupt Anwendungscode läuft. Auch mit PHP-FPM wurde es über Anwendungscode bestätigt. |
| CVE-2026-109619 | Remote-Code-Ausführung durch veralteten globalen Zustand | Ein schwerer Fehler im falschen Moment kann PHP auf Speicher einer früheren Anfrage zeigen lassen. Die nächste Anfrage im selben Worker nutzt dann bereits freigegebenen Speicher. |
Beide Lücken betreffen jede Laufzeitumgebung für Webanfragen: PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Das PHP-Projekt stuft das Risiko für mod_php am höchsten ein. Laut der PHP Foundation fiel die Ursache erstmals bei einem externen Audit 2024 auf. Mehrere Sicherheitsfirmen zeigten später funktionierende Angriffe, wodurch der Fix oberste Priorität bekam.
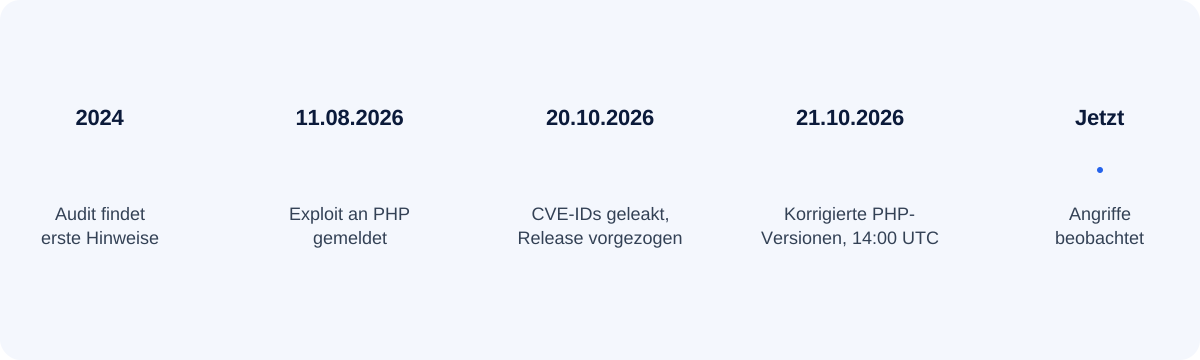
Weil Details vor dem Fix bekannt wurden, hatten Angreifer einen Vorsprung. Behandeln Sie das Thema dringend.
Betroffen ist jeder Server, auf dem PHP läuft, unabhängig von der Anwendung: TYPO3, WordPress, Laravel oder eigener Code. Die Fehler sind viele Jahre alt, daher ist jede PHP-Version betroffen, bis sie gepatcht ist.
| Ihre PHP-Version | Korrigierte Version | Status | Was zu tun ist |
|---|---|---|---|
| 8.5.x | 8.5.12 | Betroffen unter Fix | Auf 8.5.12 oder neuer aktualisieren |
| 8.4.x | 8.4.27 | Betroffen unter Fix | Auf 8.4.27 oder neuer aktualisieren |
| 8.3.x | 8.3.36 | Betroffen unter Fix | Auf 8.3.36 oder neuer aktualisieren |
| 8.2.x | 8.2.35 | Betroffen unter Fix | Auf 8.2.35 aktualisieren, dann 8.3+ planen (8.2 endet am 31.12.2026) |
| 8.1 und älter | Keine (End of Life) | Kein offizieller Fix | PHP upgraden, meist zusammen mit TYPO3 |
| TYPO3-Version | Übliches PHP | Ihr Weg |
|---|---|---|
| v14 LTS, v13 LTS | 8.2 bis 8.5 | PHP innerhalb Ihres Zweigs patchen. Meist ein schnelles Paket-Update. |
| v12 LTS | 8.1 bis 8.4 | Ab 8.2: PHP patchen. Auf 8.1: zuerst auf PHP 8.2 oder neuer wechseln. |
| v11 (ELTS) | 7.4 bis 8.x | Ab 8.2: PHP patchen. Sonst PHP upgraden und das TYPO3-Upgrade planen. |
| v10 und älter | 7.x | Kein PHP-Fix möglich. TYPO3 und PHP upgraden oder die Website bis dahin offline nehmen. |
Für PHP 7.4, 8.0 und 8.1 hat das PHP-Sicherheitsteam minimale Quellcode-Backports für alle veröffentlicht, die PHP selbst kompilieren; einige Linux-Distributionen und LTS-Anbieter liefern eigene Fixes. Fragen Sie Ihren Anbieter oder wechseln Sie auf eine unterstützte PHP-Version. Nationale Cyber-Sicherheitsbehörden wie das britische NCSC raten, Systeme offline zu nehmen, wenn sie sich nicht schnell absichern lassen. Reicht ein PHP-Patch nicht aus, plant und übernimmt unsere Muttergesellschaft NITSAN das TYPO3 Upgrade für Sie.
Fügen Sie Ihre PHP-Version, die Ausgabe von php -v oder einen X-Powered-By-Header ein. Das Ergebnis erscheint sofort.
Läuft nur in Ihrem Browser; es wird nichts an uns gesendet. Die Version finden Sie im TYPO3-Backend unter Admin Tools › Environment › Environment Status, in Ihrem Hosting-Panel oder mit dem Befehl unten.
php -r 'echo PHP_VERSION, " ", PHP_SAPI, PHP_EOL;'
php -i | grep -E "session.upload_progress.enabled|memory_limit|post_max_size"
Das PHP der Kommandozeile kann vom PHP Ihrer Website abweichen. Vergleichen Sie zur Sicherheit mit der Version in den TYPO3 Admin Tools.
Externe Scanner leiten die Version aus Headern ab. Viele TYPO3-Websites verbergen sie, und Linux-Distributionen liefern den Fix oft ohne neue Versionsnummer. Werten Sie „unbekannt“ als „nicht bestätigt sicher“.
PHP2Shell ist ein weiterer Grund, auch TYPO3 selbst zu härten. Unsere TYPO3-Sicherheits-Checkliste mit 30 Punkten deckt den Rest ab.
php -v aus. Kommandozeilen-PHP und Webserver-PHP können sich unterscheiden.php.ini, im FPM-Pool oder in der Apache-Konfiguration und starten Sie alle Worker neu. Verlassen Sie sich nicht auf ini_set() oder .user.ini. Diese Einstellungen senken das Risiko, machen PHP aber nicht sicher.fileadmin/ und typo3temp/, neuen oder geänderten Backend-Benutzern, Speicherfehlern mit „Unknown on line 0“ und PHP-Workern, die eine Shell starten.Temporäre Einstellungen laut PHP-Sicherheitshinweis:
; CVE-2026-109619, alle Zweige
session.upload_progress.enabled = 0
; CVE-2026-109619, nur PHP 8.5
fatal_error_backtraces = 0
; CVE-2026-109618 (FPM: php_admin_value)
memory_limit = -1
post_max_size = 8M   ; 32M, wenn Uploads nötig sind
Beispiel-Update auf Ihrem eigenen Debian- oder Ubuntu-Server (Paketnamen hängen von Ihrer PHP-Quelle ab):
sudo apt update && sudo apt install --only-upgrade 'php8.3*'
sudo systemctl restart php8.3-fpm     # oder: apache2 bei mod_php
php -r 'echo PHP_VERSION, PHP_EOL;'
find fileadmin typo3temp -name '*.php' -newermt '2026-10-17'
Datadog Security Labs meldet erste Angriffsversuche ab dem 17. Oktober 2026. Prüfen Sie Ihre Logs ab diesem Datum.
TYPO3 v10, v11 oder v12 auf PHP 8.1 oder älter? Ein Patch allein ist nicht möglich. Wir planen das PHP- und TYPO3-Upgrade mit Ihnen, mit festem Umfang. Hintergrund: TYPO3 Update vs. Upgrade.
PHP- und TYPO3-Upgrade planenT3Planet entwickelt und betreut jeden Tag TYPO3-Templates und -Extensions. Wir wissen daher genau, welche PHP-Versionen jedes TYPO3-Setup braucht. T3Planet ist die TYPO3-Produktmarke der NITSAN GmbH, unserer Muttergesellschaft und Gold Member der TYPO3 Association. Jede Anfrage bearbeitet das NITSAN-Team mit mehr als 20 TYPO3-Entwicklern.
| Leistung | Was Sie bekommen | Für wen |
|---|---|---|
| Kostenloser PHP-Sicherheitscheck | Wir prüfen PHP-Version, TYPO3-Version und Hosting und senden Ihnen einen schriftlichen Plan | Jede TYPO3-Website |
| PHP-Notfall-Update | Wir patchen PHP auf Ihrem Server oder stimmen uns mit Ihrem Hoster ab, starten alle Worker neu und testen die Website | Websites mit PHP 8.2 bis 8.5 |
| Kompatibilitäts-Check | Wir testen Ihre T3Planet-Templates und -Extensions auf der gepatchten PHP-Version | T3Planet-Kunden |
| PHP- und TYPO3-Upgrade | Upgrade auf TYPO3 v13 oder v14 LTS mit unterstützter PHP-Version, mit festem Umfang | Websites mit PHP 8.1 oder älter |
| Bereinigung nach einem Angriff | Wir suchen und entfernen Hintertüren und stellen eine saubere, gehärtete Website wieder her | Websites mit Angriffsspuren |
Sie senden das kurze Formular unten oder eröffnen ein Support-Ticket.
Schritt 1 · 2 MinutenWir prüfen PHP-Version, TYPO3-Version und Hosting und bestätigen, ob PHP2Shell Sie betrifft.
Schritt 2 · kostenlosSie erhalten einen schriftlichen Plan mit festem Umfang und Preis. Ohne Ihr OK startet nichts.
Schritt 3 · unverbindlichWir patchen PHP oder führen das Upgrade durch, auf Ihrem Server oder mit Ihrem Hoster, und starten alle Worker neu.
Schritt 4 · fester UmfangWir testen Frontend, Backend, Formulare und Extensions und suchen nach Angriffsspuren.
Schritt 5 · geprüftSie erhalten einen kurzen Bericht, was geändert wurde und worauf Sie achten sollten.
Schritt 6 · dokumentiertNennen Sie uns Website und PHP-Version und wählen Sie eine Leistung. Unser TYPO3-Team antwortet innerhalb eines Werktags.
PHP2Shell ist der Name, den Sicherheitsforschende zwei kritischen PHP-Lücken gegeben haben: CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 (CVSS v4.0) bewertet und können Angreifern ohne Anmeldung die Ausführung von Code auf einem Server ermöglichen. Behoben wurden sie am 21. Oktober 2026 in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Nein. Die Lücken liegen in PHP, nicht in TYPO3, seinen Extensions oder Templates. Eine TYPO3-Website ist gefährdet, weil sie auf PHP läuft. Die Lösung ist daher das PHP-Update.
PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer im selben Zweig. PHP 8.1 und älter haben das Ende ihrer Lebensdauer erreicht und erhalten kein offizielles Release; es gibt nur minimale Quellcode-Backports und Fixes einiger LTS-Anbieter.
Nutzen Sie den PHP2Shell-Checker in diesem Beitrag: Fügen Sie Ihre PHP-Version oder die Ausgabe von php -v ein und Sie erhalten sofort das Ergebnis. Lesen Sie die Version in TYPO3 unter Admin Tools › Environment › Environment Status ab, denn das Kommandozeilen-PHP kann vom Webserver-PHP abweichen.
Für diese beiden Lücken nicht, solange sich Ihre PHP-Version patchen lässt. Nutzen Sie PHP 8.1 oder älter, müssen Sie PHP upgraden, und eine ältere TYPO3-Version braucht dafür eventuell ebenfalls ein Upgrade.
Viele Hoster haben gepatcht oder Schutzmaßnahmen ergriffen. Prüfen Sie trotzdem Ihre genaue PHP-Version mit dem Checker in diesem Beitrag und fragen Sie Ihren Hoster, ob alle PHP-Worker neu gestartet wurden.
Nur teilweise. session.upload_progress.enabled = 0, fatal_error_backtraces = 0 unter PHP 8.5, memory_limit = -1 und ein kleines post_max_size senken das Risiko. Laut PHP-Projekt ist nur das Update eine vollständige Lösung.
Datadog Security Labs meldet erste Angriffsversuche ab dem 17. Oktober 2026, vier Tage vor dem Fix, und watchTowr meldet Angriffe in freier Wildbahn. Prüfen Sie Ihre Logs ab dem 17. Oktober.
Die Fixes sind Patch-Releases innerhalb desselben PHP-Zweigs, daher sollten keine Code-Änderungen nötig sein. Auf Wunsch testen wir Ihr Setup im Rahmen des Kompatibilitäts-Checks.
Wir prüfen Ihre PHP-Version, Ihre TYPO3-Version und Ihr Hosting, sagen Ihnen, ob Sie betroffen sind, und geben Ihnen einen schriftlichen Plan für die nächsten Schritte. Kostenlos und unverbindlich.
T3Planet ist die TYPO3-Produktmarke der NITSAN GmbH, unserer Muttergesellschaft. NITSAN ist Gold Member der TYPO3 Association, hat mehr als 20 TYPO3-Entwickler und Standorte in Dresden, Berlin und Viernheim.
Ein Angreifer bringt Ihren Server dazu, eigenen Code auszuführen. Das bedeutet meist die volle Kontrolle über die Website.
Common Vulnerabilities and Exposures, die öffentliche Kennung einer bekannten Sicherheitslücke.
Common Vulnerability Scoring System, eine Bewertung von 0 bis 10. Ab 9,0 gilt eine Lücke als kritisch.
Zwei Arten, wie ein Webserver PHP ausführt. mod_php läuft in Apache; PHP-FPM läuft als eigener Prozess-Pool.
Eine Version, die keine Sicherheitsupdates mehr erhält, etwa PHP 8.1 und älter.
Warten Sie nicht auf einen Angriff. Holen Sie sich heute einen kostenlosen Check. Bereits T3Planet-Kunde? Eröffnen Sie ein Support-Ticket, wir bearbeiten es mit Vorrang.
Kostenlosen PHP-Sicherheitscheck anfordernSupport-Ticket eröffnenWir aktualisieren diesen Beitrag, sobald es Neues gibt. Letzte Aktualisierung: 21. Oktober 2026.
Jürgen Pietschmann
AI Consultant for TYPO3Jürgen Pietschmann ist T3Planet Product Consultant beim T3Planet Shop. Er ist auf die Integration von KI in redaktionelle Workflows spezialisiert – von intelligenter Content-Erstellung und automatisierter SEO bis hin zu KI-gestützter Suche und Chatbot-Lösungen für TYPO3-Websites. Als technischer Berater für das T3Planet AI Universe arbeitet er eng mit Agenturen und Redaktionsteams an praxisnahen TYPO3-Implementierungen. Jürgen schreibt seit Dezember 2025 die Reihe This Month in TYPO3 und war als Speaker bei der T3CON25 sowie den TYPO3 Developer Days 2026 (T3DD26) vertreten, wo er Content Editing Unlocked mitpräsentierte.
More From Author